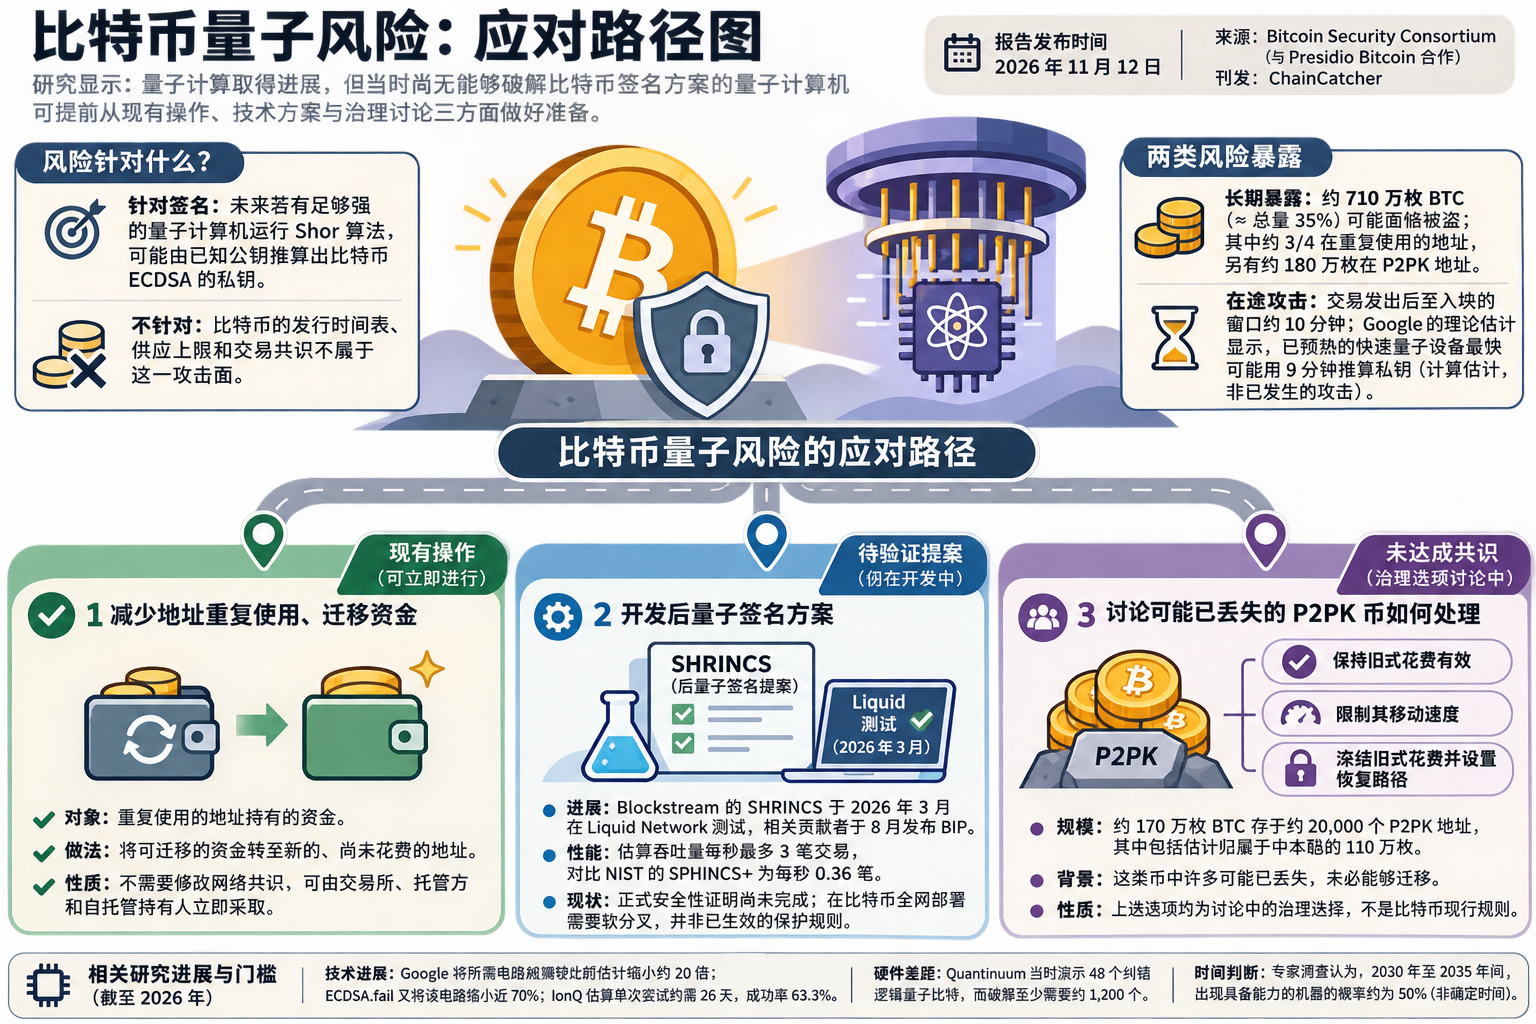
据 Bitcoin Security Consortium 与 Presidio Bitcoin 合作完成、由 ChainCatcher 于 2026 年 11 月 12 日刊发的报告,量子计算研究取得了进展,但当时尚无能够破解比特币签名方案的密码学相关量子计算机。报告认为,现实中的准备工作应区分两类风险:公钥已长期暴露的币,以及交易发出后短暂暴露公钥的币。
风险针对签名,不是供应规则
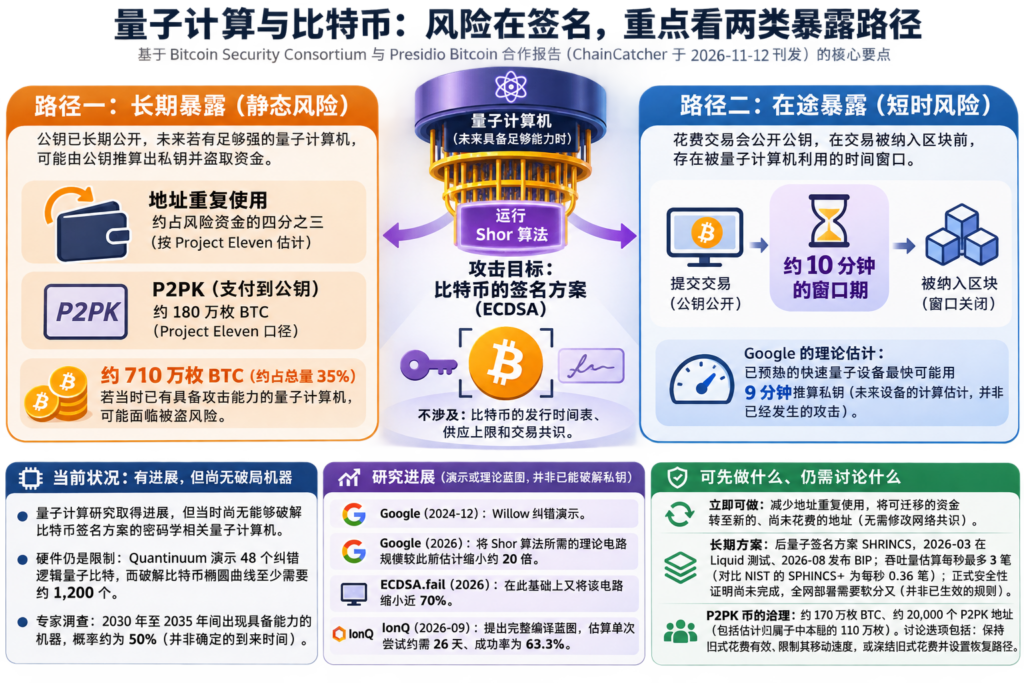
报告讨论的攻击是:未来若有足够强的量子计算机运行 Shor 算法,可能由已知公钥推算比特币 ECDSA 签名所用的私钥。比特币的发行时间表、供应上限和交易共识不属于这一攻击面。
长期暴露主要涉及重复使用的地址和较早的支付到公钥(P2PK)输出。报告引用 Project Eleven 的估计称,若当时已有具备攻击能力的量子计算机,约 710 万枚 BTC、约占总量 35%,会面临被盗风险;其中约四分之三位于重复使用的地址,另有约 180 万枚位于 P2PK 地址。前一类可通过持有人迁移资金降低风险;报告认为,后一类中许多币可能已丢失,未必能够迁移。
在途攻击发生在花费交易公开公钥、但尚未被纳入区块期间。报告将这一窗口概括为约 10 分钟,并指出实际时长取决于交易提交至入块的间隔。它引用 Google 的理论估计称,已预热的快速量子设备最快可能用 9 分钟推算私钥。这是对未来设备的计算估计,并非已经发生的攻击。
研究进展与尚未跨越的门槛
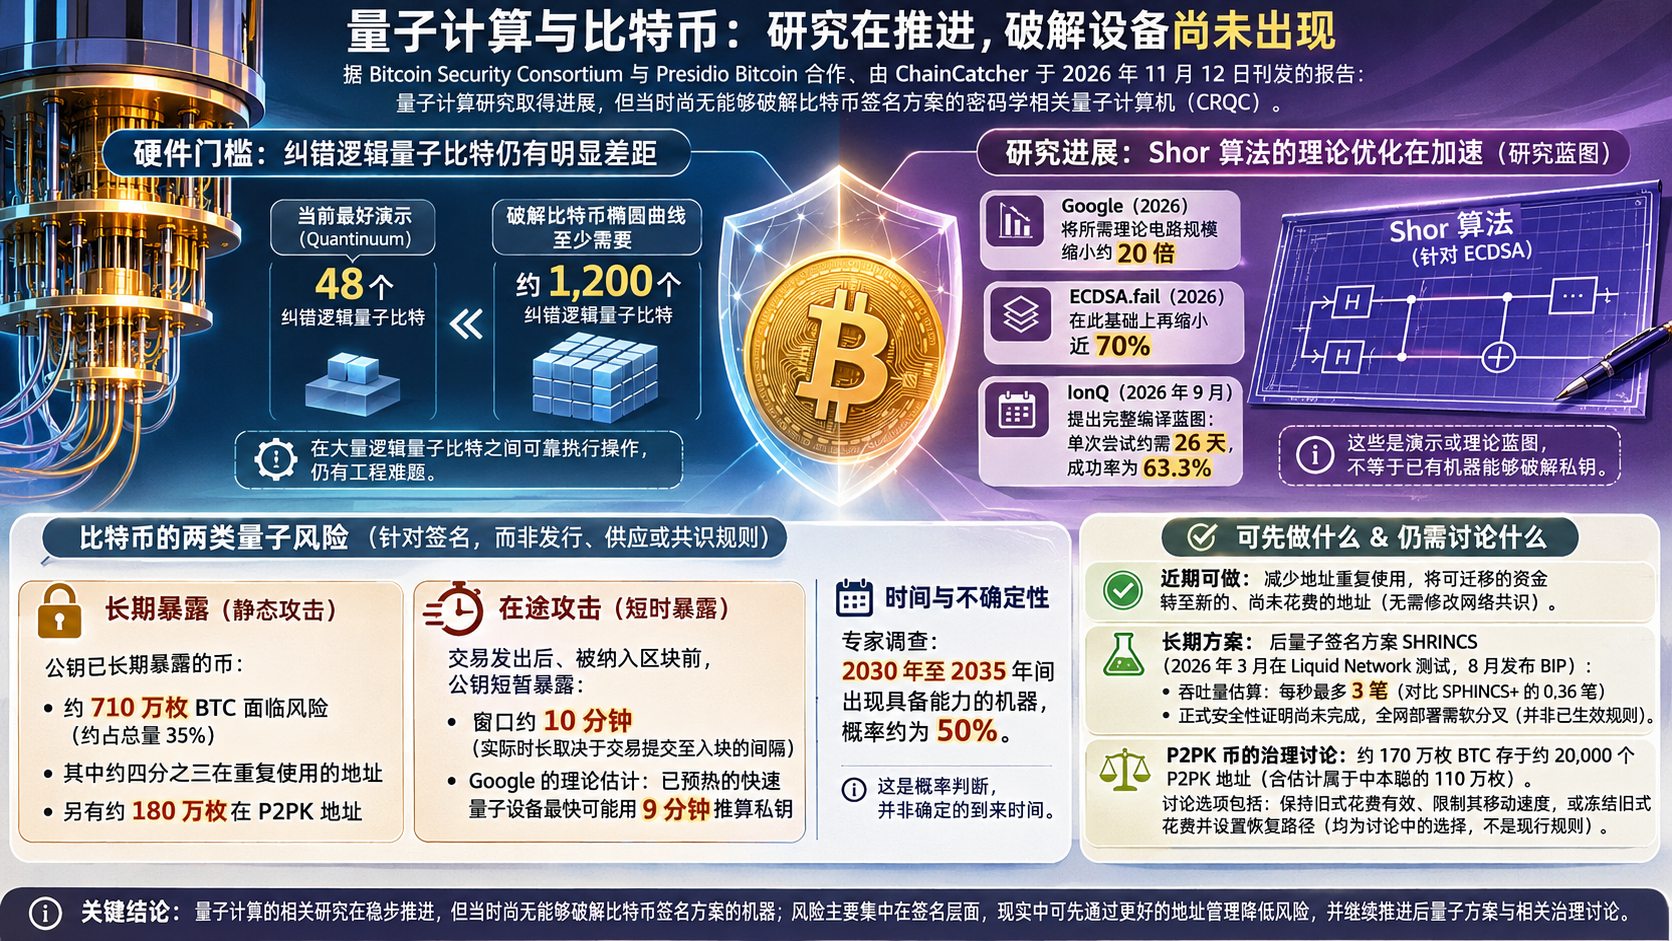
报告列举了 Google 2024 年 12 月的 Willow 纠错演示,以及 2026 年多项 Shor 算法电路优化和资源估算。其中,Google 的方案将理论所需电路规模较此前估计缩小约 20 倍;ECDSA.fail 项目随后又将该电路缩小近 70%。IonQ 于 2026 年 9 月提出的完整编译蓝图,估算单次尝试约需 26 天、成功率为 63.3%。这些结果是演示或理论蓝图,不等于已有机器能够破解私钥。
硬件仍是限制。按报告列出的数字,Quantinuum 当时演示了 48 个纠错逻辑量子比特,而破解比特币椭圆曲线至少需要约 1,200 个;在大量逻辑量子比特之间可靠执行操作,仍有工程难题。报告引用的专家调查给出“2030 年至 2035 年间出现具备能力的机器,概率约为 50%”的判断,但这不是确定的到来时间。
可先做什么,仍需讨论什么
报告提出,交易所、托管方和自托管持有人可先减少地址重复使用,将可迁移的资金转至新的、尚未花费的地址;这不需要修改网络共识。
长期方案则仍在开发。报告介绍,Blockstream 的后量子签名提案 SHRINCS 于 2026 年 3 月在 Liquid Network 测试,相关贡献者于同年 8 月发布了比特币改进提案。报告给出的吞吐量估算是每秒最多 3 笔交易,对比 NIST 标准 SPHINCS+ 的每秒 0.36 笔;但 SHRINCS 的正式安全性证明尚未完成,在比特币全网部署也需要软分叉,并非已生效的保护规则。
更难形成共识的是可能已丢失的 P2PK 币。报告在讨论治理选项时另称,约 170 万枚 BTC 存于约 20,000 个 P2PK 地址,其中包括估计归属于中本聪的 110 万枚;这一段采用的约 170 万枚口径,与前述风险估计中的约 180 万枚不同。Presidio Bitcoin 归纳的讨论选项包括保持旧式花费有效、限制其移动速度,或冻结旧式花费并设置恢复路径。它们都是讨论中的选择,不是比特币现行规则。
原文来源:chaincatcher.com(原文发布于 2026-11-12 09:18,UTC+8)